
COSO e controle interno: os 5 componentes
O framework COSO, os 5 componentes do controle interno, os 17 princípios e a diferença entre COSO I e COSO ERM. O mapa de Auditoria para provas de TCU, TCE e CGU.
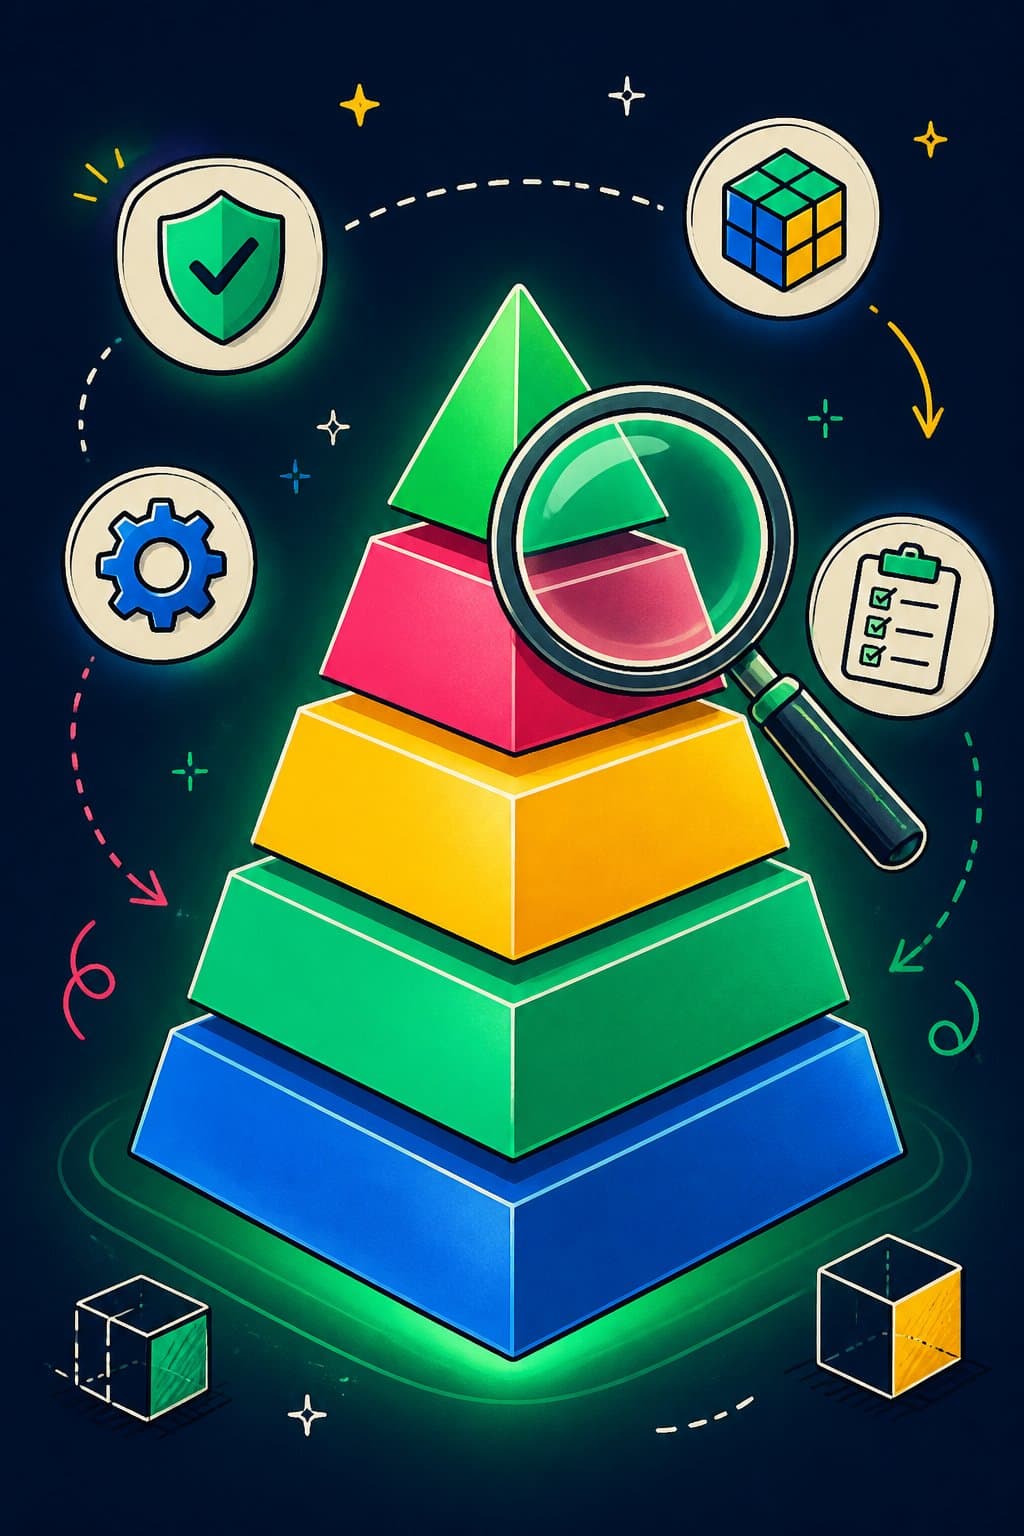
Ao lado do Modelo das 3 Linhas, um dos temas centrais de Auditoria em provas de TCU, TCE e CGU é o COSO — o framework de controle interno de referência internacional. FGV e CESPE exploram os 5 componentes, os 17 princípios e a confusão entre o COSO clássico e o COSO ERM (de riscos). Quem fixa os componentes acerta sem hesitar.
O que é o COSO
COSO é o Committee of Sponsoring Organizations of the Treadway Commission — uma organização privada que publicou, em 1992 (revisado em 2013), um dos frameworks de controle interno mais usados no mundo. É referência para o controle interno na Administração Pública brasileira (TCU, CGU e auditorias) — a IN Conjunta MP/CGU nº 1/2016, por exemplo, adota os mesmos 5 componentes.
O COSO define controle interno como um processo conduzido pela estrutura de governança e por todos os colaboradores, destinado a fornecer segurança razoável quanto ao alcance dos objetivos.
Os 3 objetivos do controle interno
O framework organiza os objetivos em três categorias:
- Operacionais: eficácia e eficiência das operações.
- Comunicação (reporte/relato): confiabilidade dos relatórios financeiros e não financeiros.
- Conformidade (compliance): cumprimento de leis e regulamentos.
Os 5 componentes (o coração da prova)
O controle interno tem 5 componentes integrados. Decore-os na ordem:
| # | Componente | O que é |
|---|---|---|
| 1 | Ambiente de controle | a base — cultura, ética, integridade, estrutura de governança (o "tom do topo") |
| 2 | Avaliação de riscos | identificação e análise dos riscos que ameaçam os objetivos |
| 3 | Atividades de controle | políticas e procedimentos que mitigam os riscos (aprovações, segregação de funções) |
| 4 | Informação e comunicação | gerar e compartilhar informação relevante, interna e externamente |
| 5 | Monitoramento | avaliação contínua e/ou independente do funcionamento dos controles |
Macete da ordem: o ambiente de controle é a base (fundação da pirâmide); o monitoramento está no topo (avalia o conjunto). Entre eles: riscos → controles → informação.
Pegadinha clássica: a banca inverte a ordem ou troca "ambiente de controle" por "atividades de controle". O ambiente é a base cultural; as atividades são os procedimentos concretos.
Os 17 princípios
A versão 2013 do COSO detalhou os 5 componentes em 17 princípios (distribuídos entre eles). Você não precisa decorar os 17 nomes, mas precisa saber:
- São 17 princípios ao todo.
- Estão vinculados aos 5 componentes.
- Todos os princípios devem estar presentes e funcionando para o controle interno ser considerado eficaz.
O material Auditoria Visual traz a pirâmide dos 5 componentes, o cubo do COSO (objetivos × componentes × estrutura) e questões autorais no estilo FGV/CESPE, resolvidas.
COSO I × COSO ERM — a confusão que cai
Existem dois frameworks distintos do COSO, e a banca adora misturá-los:
| COSO I — Controle Interno | COSO ERM — Gestão de Riscos | |
|---|---|---|
| Foco | controle interno | gerenciamento de riscos corporativos |
| Versão atual | 2013 | 2017 |
| Estrutura | 5 componentes, 17 princípios | 5 componentes, 20 princípios |
| Componentes ERM (2017) | — | Governança e cultura; Estratégia e definição de objetivos; Desempenho; Análise e revisão; Informação, comunicação e reporte |
Pegadinha número 1: confundir os componentes do COSO ERM 2017 (governança, estratégia, desempenho...) com os 5 do controle interno (ambiente, riscos, atividades, informação, monitoramento). São frameworks diferentes.
Observação: o COSO ERM 2004 tinha 8 componentes e era representado por um cubo. A versão 2017 reformulou para 5 componentes e formato de hélice/fitas. A versão vigente do COSO ERM é a de 2017.
A relação com o controle na Administração Pública
- O art. 74 da CF obriga os Poderes Legislativo, Executivo e Judiciário a manter, de forma integrada, sistema de controle interno. A CF (1988) é anterior ao COSO (1992); a ligação com o COSO vem das normas posteriores — no Executivo federal, a IN Conjunta MP/CGU nº 1/2016 adota os 5 componentes (ambiente de controle, avaliação de risco, atividades de controle, informação e comunicação, monitoramento).
- A CGU é o órgão central de controle interno do Executivo federal.
- O TCU exerce o controle externo (auxiliando o Congresso) e cobra o COSO como referência metodológica.
- O COSO se integra ao Modelo das 3 Linhas (IIA 2020): a 2ª linha cuida de riscos e controles, a 3ª linha (auditoria interna) avalia de forma independente.
As pegadinhas que mais se repetem
- Inverter a ordem dos 5 componentes ou trocar "ambiente" por "atividades" de controle.
- Confundir COSO I (controle interno) com COSO ERM (riscos).
- "O controle interno garante o alcance dos objetivos." Falso — fornece segurança razoável, não absoluta.
- "São 8 componentes." Falso para a versão atual — são 5 (8 era o ERM de 2004).
- "O COSO tem 5 princípios." Falso — são 5 componentes e 17 princípios.
Como estudar — fecha em 2h30
- Decore os 5 componentes na ordem (ambiente → riscos → atividades → informação → monitoramento).
- Fixe os 3 objetivos (operacional, comunicação, conformidade).
- Separe COSO I de COSO ERM (5×17 vs 5×20, controle vs riscos).
- Resolva 25 questões FGV/CESPE de controle interno.
COSO é tema de pirâmide — quem visualiza os componentes não erra a ordem. O Auditoria Visual traz a pirâmide, o cubo e o banco de questões prontos.
O que fazer hoje
- Escreva os 5 componentes de memória, do mais básico ao topo.
- Liste os 3 objetivos do controle interno.
- Resolva 10 questões diferenciando COSO I e COSO ERM.
Fixou os 5 componentes e a diferença entre os dois frameworks? Você fechou um dos temas mais cobrados de Auditoria.
continue lendo